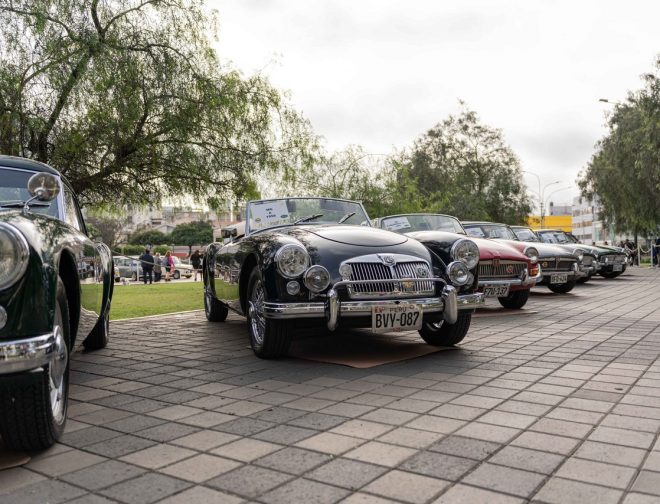
El BRITÁNICO y el Club del Automóvil Antiguo del Perú presentan una selección de cerca de 30 de los mejores vehículos de fabricación británica. La cita será el 17 y 18 de octubre en el Cultural Station. En su 12° edición, la Exhibición de Autos Clásicos Británicos, organizada por el BRITÁNICO y el Club del Automóvil […]
Leer más
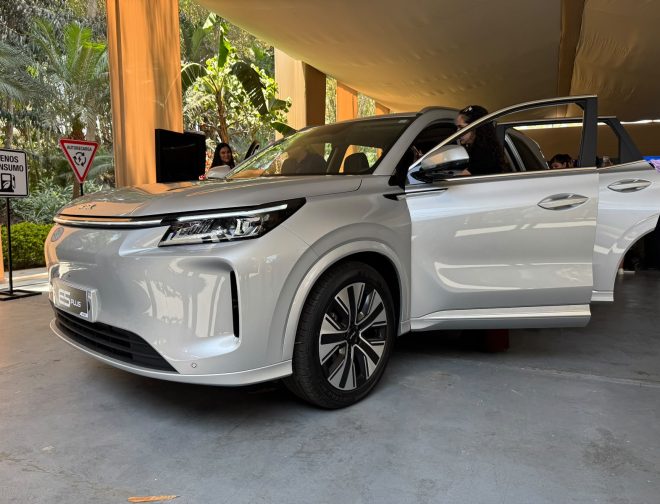
DFSK presenta en Perú la nueva E5 Plus, una SUV híbrida enchufable de siete asientos que combina espacio, tecnología y autonomía para los recorridos diarios y los viajes largos. El lanzamiento marca el inicio de una nueva etapa para la marca, que celebra 20 años de presencia en el país y refuerza su apuesta por […]
Leer más
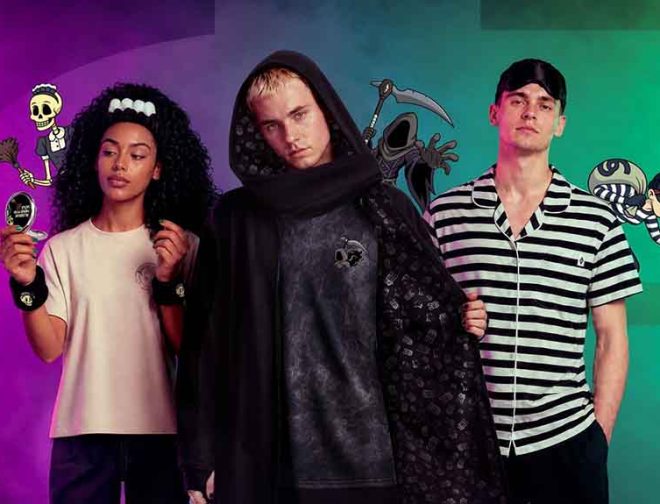
Llegó octubre, y con esto podemos ver mucho contenido de Halloween en muchos títulos y videojuegos, como es el caso de The Sims de Electronic Arts. Y es que Spookoo Sweezos está llamando, y este año tu guardarropas está listo para responder al aviso. Los Sims 4 lanzó la Spooky Collection, una acogedora selección de […]
Leer más
El Equipo de Investigación de Amenazas de HP Wolf Security ha publicado un informe detallado sobre una sigilosa campaña de malware que utiliza archivos OpenDocument infectados disfrazados de solicitudes de reserva de hotel para obtener acceso remoto.
En la campaña observada, los atacantes se centran en hoteles de América Latina. Según el destinatario, el correo electrónico y el señuelo están escritos en español o portugués y pretenden ser de la administración de un sistema educativo brasileño que organiza alojamientos para empleados. En el anexo, los atacantes envían el supuesto Cadastro Nacional da Pessoa Jurídica (CNPJ), que puede ser utilizado para el registro de pagos futuros. Sin embargo, este es un archivo de texto OpenDocument con objetos OLE externos que entrega malware y evade la detección.
Es particularmente preocupante que, hasta la fecha, esta campaña aún no haya sido detectada por ninguno de los motores antivirus, escáneres de sitios web, herramientas de análisis de archivos y URL que contribuyen a VirusTotal.
Cuando se abren, los archivos OpenDocument desencadenan la descarga automática en segundo plano de malware, lo que eventualmente conduce a la ejecución persistente de AsyncRAT.
Una campaña similar que utiliza documentos de Microsoft Word fue detectada la semana pasada con una tasa de detección mucho más alta, destacando la amenaza que representan los archivos OpenDocument que contienen malware.
«La detección de malware en archivos OpenDocument es muy deficiente», explica Patrick Schläpfer, analista de malware de HP Wolf Security. «La estructura de los archivos OpenDocument no está tan bien analizada por los escáneres antivirus o no se usa con frecuencia en las campañas de malware. Muchas puertas de enlace de correo electrónico advertirían sobre tipos de archivos más comunes que contienen múltiples documentos o macros vinculados, pero los archivos OpenDocument no se recogen y bloquean de esta manera, lo que significa que la protección y la detección está fallando en la primera etapa».
El informe completo que analiza la campaña y su compleja cadena de infección con más detalle está disponible en el blog HP Wolf Security Threat: https://threatresearch.ext.hp.com/stealthy-opendocument-malware-targets-latin-american-hotels/

Te dejaremos noticias todos los días en tu bandeja de entrada