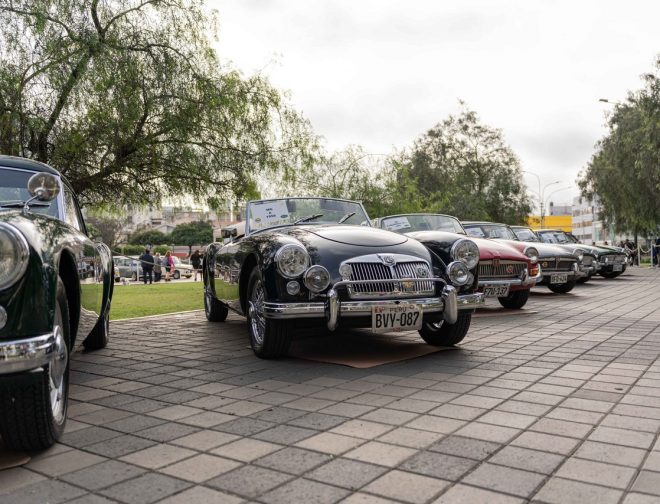
Miraflores será el escenario de la 12° Exhibición de Autos Clásicos Británicos con ingreso libre
El BRITÁNICO y el Club del Automóvil Antiguo del Perú presentan una selección de cerca de 30 de los mejores vehículos de fabricación británica. La cita será el 17 y 18 de octubre en el Cultural Station. En su 12° edición, la Exhibición de Autos Clásicos Británicos, organizada por el BRITÁNICO y el Club del Automóvil […]
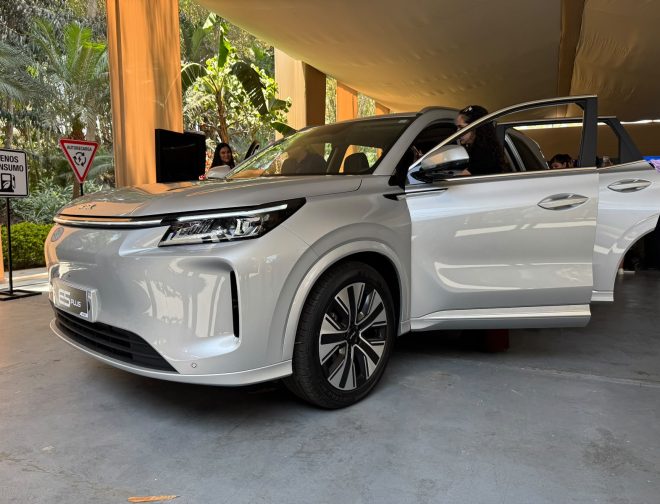
DFSK Perú cumple 20 años y lo celebra con el lanzamiento de la E5 Plus, su nueva SUV Híbrida
DFSK presenta en Perú la nueva E5 Plus, una SUV híbrida enchufable de siete asientos que combina espacio, tecnología y autonomía para los recorridos diarios y los viajes largos. El lanzamiento marca el inicio de una nueva etapa para la marca, que celebra 20 años de presencia en el país y refuerza su apuesta por […]
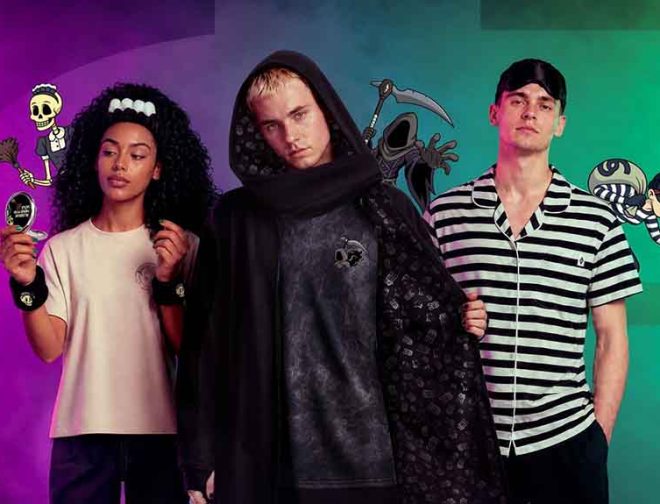
Llegó octubre, y con esto podemos ver mucho contenido de Halloween en muchos títulos y videojuegos, como es el caso de The Sims de Electronic Arts. Y es que Spookoo Sweezos está llamando, y este año tu guardarropas está listo para responder al aviso. Los Sims 4 lanzó la Spooky Collection, una acogedora selección de […]
ESET da a conocer las amenazas de ciberseguridad más relevantes en el segundo semestre del 2023
Por: El Juguero | 30 - 12 - 2023
Comparte:
ESET, compañía líder en detección proactiva de amenazas, analiza en su último ESET Threat Report el panorama de las amenazas más significativas durante la segunda mitad del año basado en los datos de su telemetría y la perspectiva de los expertos de la organización. Se destaca la adaptabilidad de los ciberdelincuentes y su búsqueda incesante de nuevas vías para lograr sus objetivos, sea explotando vulnerabilidades, obteniendo accesos no autorizados, comprometiendo información confidencial o defraudando a las víctimas.
Ransomware
El segundo semestre de 2023 fue testigo de importantes incidentes de ciberseguridad. Cl0p, un famoso grupo de ciberdelincuentes conocido por llevar a cabo ataques de ransomware a gran escala, llamó la atención por su extenso “hackeo MOVEit”. El ataque se dirigió a numerosas organizaciones, incluidas corporaciones globales y agencias gubernamentales estadounidenses. Un cambio clave en la estrategia de Cl0p fue su decisión de filtrar la información robada a sitios web abiertos en todo el mundo en los casos en los que no se pagaba el rescate, una tendencia que también se observó con el grupo de ransomware ALPHV. Otras nuevas estrategias en el panorama del ransomware, según el FBI, han incluido el despliegue simultáneo de múltiples variantes de ransomware y el uso de wipers tras el robo y cifrado de datos.
Internet de las cosas (IoT)
En el panorama del IoT, los investigadores de ESET han hecho un descubrimiento notable. Han identificado un interruptor de desactivación que se había utilizado para dejar fuera de servicio a la botnet IoT Mozi, una de las mayores de su clase que han monitorizado en los últimos tres años. La naturaleza de la repentina caída de Mozi plantea la cuestión de si el interruptor de desactivación fue utilizado por los creadores de la botnet o por las fuerzas de seguridad chinas. Una nueva amenaza, Android/Pandora, apareció en el mismo escenario, comprometiendo dispositivos Android como televisores inteligentes, cajas de TV y dispositivos móviles, y utilizándolos para ataques DDoS.
Inteligencia Artificial
En el marco del debate sobre los ataques basados en IA, ESET ha identificado campañas específicas dirigidas a usuarios de herramientas como ChatGPT. “También hemos observado un número considerable de intentos de acceder a dominios maliciosos con nombres parecidos, aparentemente en referencia al chatbot ChatGPT. Las amenazas encontradas a través de estos dominios también incluyen aplicaciones web que manejan de forma insegura las claves de la API OpenAI, enfatizando la importancia de proteger la privacidad de tus claves de la API OpenAI.”, señala Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Software espía
Otro tipo de amenazas en los que se registró un aumento significativo son los casos de spyware para Android, atribuido principalmente a la presencia del spyware SpinOk. Este software malicioso se distribuye como un kit de desarrollo de software y se encuentra dentro de varias aplicaciones legítimas de Android. Una de las amenazas más registradas en el segundo semestre es un código JavaScript malicioso de tres años de antigüedad detectado como JS/Agent, que se sigue cargando en sitios web comprometidos. Del mismo modo, Magecart, una amenaza que persigue datos de tarjetas de crédito, ha seguido creciendo durante dos años atacando sitios web sin parches. En estos tres casos, los ataques podrían haberse evitado si los desarrolladores y administradores hubieran aplicado las medidas de seguridad adecuadas.
Criptomonedas
Por último, el aumento del valor del bitcoin no ha ido acompañado de un aumento correspondiente de las amenazas contra la criptomoneda, lo que supone una divergencia con las tendencias anteriores. Sin embargo, los ladrones de criptomonedas han experimentado un notable aumento, causado por el auge del infostealer de malware como servicio (MaaS) Lumma Stealer, cuyo objetivo son los monederos de criptomonedas. Estos acontecimientos muestran un panorama de ciberseguridad en constante evolución, con actores de amenazas que utilizan una amplia gama de tácticas.