Llegó octubre, y con esto podemos ver mucho contenido de Halloween en muchos títulos y videojuegos, como es el caso de The Sims de Electronic Arts. Y es que Spookoo Sweezos está llamando, y este año tu guardarropas está listo para responder al aviso. Los Sims 4 lanzó la Spooky Collection, una acogedora selección de […]
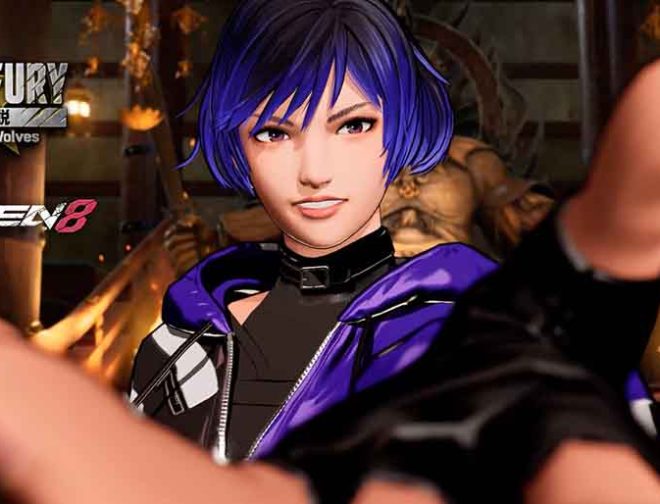
Se confirma la llegada de Reina de Tekken 8 a Fatal Fury: City of the Wolves
Hace pocos días comentábamos de forma no oficial, la llegada de Reina a Fatal Fury: City of the Wolves. Y ha sido el día de que SNK ha confirmado esto con un nuevo tráiler el cual podemos apreciar en esta nota que compartímos. Reina, personaje que podemos apreciar en Tekken 8 de Bandai Namco, se […]
No era de extrañar que Ubisoft, viendo la gran popularidad de Rainbow Six Siege viese la oportunidad de poder llevar su franquicia al mundo de los dispositivos móviles, pensando que repetiría el éxito. Pero esto no fue así, ya que tras un año y tres meses después de lo que fue su lanzamiento a nivel […]
Anuncios maliciosos en Google redirigen a sitios falsos de MasterCard para robar datos
Por: El Juguero | 18 - 12 - 2022
Comparte:
El equipo de investigación de ESET, compañía líder en detección proactiva de amenazas, identificó estafadores que se hacen pasar por el sitio oficial de MasterCard utilizando anuncios falsos en los resultados de búsqueda.
Cada año, los últimos meses traen consigo una tendencia que se repite: El aumento de cantidad de sitios maliciosos, y más aún de aquellos con temáticas financieras y de e-commerce. De hecho, y según la telemetría de los sistemas de ESET, compañía líder en detección proactiva de amenazas, la cantidad de detecciones de enlaces de phishing únicas aumentó un 28.3% en el segundo cuatrimestre de 2022. Con temáticas como falsos sitios de compraventa y suplantación de identidad de bancos, los cibercriminales ven en estas épocas de tanto movimiento comercial una oportunidad de rédito.
Una de las técnicas utilizadas para obtener víctimas es la manipulación de los buscadores, ya sea con técnicas de blackhat SEO o pagando anuncios en los buscadores para promover sitios falsos. Desde el laboratorio de ESET Latinoamérica, analizaron dos sitios falsos activos que se distribuyen a través de anuncios en buscadores y que llevan a las personas a sitios fraudulentos para robar sus datos. En ambos casos los cibercriminales buscan suplantar la identidad de la entidad financiera MasterCard. Es importante mencionar que MasterCard es también víctima de este engaño que utiliza su nombre y que pretende hacer creer a las víctimas que estos sitios son los legítimos.
MasterConsultas es una plataforma que permite a los propietarios de tarjetas MasterCard acceder con un nombre de usuario y contraseña a los resúmenes y detalles de consumos de sus tarjetas. En este caso, ambos enlaces utilizan colores, logotipos e imágenes propios de la compañía suplantada. Sin embargo, utilizan estrategias distintas para ejecutar el engaño.
El primer sitio se trata de una copia de MasterConsultas, un portal de Mastercard para usuarios, y utiliza una técnica para camuflar el enlace falso conocida como ataque homográfico, la misma consiste en usar variaciones del nombre oficial del sitio, por ejemplo mediante caracteres similares a los que se utilizan en latín, para que a simple vista no genere sospechas el nombre de la URL. Allí, se le solicita a la víctima las credenciales de inicio de sesión.
Luego de introducir las credenciales, el atacante solicita la información crediticia de la víctima, alegando ser por seguridad. Finalizado el proceso, la víctima es redirigida al sitio real de la compañía, para no levantar sospechas. Sin embargo, el cibercriminal ahora tiene la información de inicio de sesión y los datos de las tarjetas en su poder.
En el segundo caso, la estrategia utilizada por los atacantes es distinta. En este, se ofrece un supuesto servicio de asesoría financiera, pero también podemos ver mención y logos de la marca suplantada. Además, el sitio alega tener oficinas en una dirección genérica de Buenos Aires, Argentina.
La única acción que permite realizar el sitio es hacer clic para contactarse con un asesor financiero a través de WhatsApp o llamarlo por teléfono. La cuenta de WhatsApp vinculada al falso sitio también suplanta la identidad de MasterCard.
De esta manera, los atacantes buscan que los contacten personas desprevenidas que creen que ingresaron al sitio oficial. Una vez en el sitio, se solicita a las víctimas datos sensibles, como credenciales, los datos de las tarjetas o cuentas bancarias, documentación personal, o hasta pagos para solucionar problemas inexistentes.
Las recomendaciones que acerca ESET para evitar caer en este tipo de engaños, son:
Tener presente que el primer resultado que ofrece el buscador tras realizar una búsqueda no siempre puede ser el indicado.
Asegurarse que se trata del sitio legítimo de la compañía, y que no se trata de un resultado posicionado por publicidades.
En caso de desconfiar, comunicarse con la compañía en cuestión para confirmar la veracidad del sitio.
Evitar aquellas cuentas en redes sociales que supuestamente representen compañías reconocidas pero que no cuenten con el tilde de verificación. Este suele encontrarse luego del nombre de usuario de la cuenta, y asegura tratarse de un medio de comunicación oficial de la compañía.
En caso de haber sido víctima del engaño, es importante dar aviso a las compañías emisoras de nuestras tarjetas y cuentas bancarias para poder recuperar los accesos y evitar transacciones fraudulentas lo antes posible.